

Što stoji iza ransomware grupe INC Ransom?
INC Otkupnina je organizirana skupina za ransomware i ucjenu koja je aktivna od oko 2023. godine i posebno cilja tvrtke i organizacije. Karakterizira je kombinacija tradicionalnog ransomwarea sa šifriranjem i sustavnog iznošenja podataka. Izvršitelji upravljaju vlastitim portalom za objavu podataka na Tor mreži, gdje objavljuju svoje žrtve i podatke ako se ne postigne dogovor.
Fokus je prvenstveno na skupovima podataka koji zahtijevaju visoku razinu zaštite: zdravstveni podaci, klijentski dosjei, podaci o istraživanju i razvoju, interne komunikacije i ugovorni dokumenti. Među pogođenima su, između ostalih, bolnice, industrijska poduzeća, pružatelji profesionalnih usluga (uključujući odvjetničke urede i IT pružatelje usluga), obrazovne ustanove i javna tijela. Financijska i reputacijska šteta može biti značajna, osobito ako se osjetljivi podaci učine javnima.
Tipičan slijed događaja u ransomware napadu INC
Napad ransomwarea INC odvija se u nekoliko faza. Prvo napadači dobiju pristup mreži. To se često događa putem sigurnosnih ranjivosti u sustavima dostupnim izvana, kao što su VPN pristupne točke, udaljene pristupne točke ili uređaji. Osim toga, koriste se ciljani phishing e-mailovi za dobivanje vjerodajnica za prijavu. Slabe ili ponovno korištene lozinke i nedostatak višefaktorske autentifikacije olakšavaju napadačima pristup.
Nakon toga slijedi sustavno izviđanje mreže. Napadači analiziraju strukture domena, datotečne poslužitelje, sigurnosne kopije i osobito kritične sustave. Pri tome često koriste legitimne administratorske alate kako bi izbjegli otkrivanje i povećali svoje ovlasti, na kraju stječući prava administratora domene. Cilj je steći što je moguće sveobuhvatniji pristup svim relevantnim skupovima podataka.
Sljedeći korak uključuje pakiranje podataka i njihovu eksfiltraciju iz mreže. To se posebno odnosi na datotečne poslužitelje, sustave e-pošte i baze podataka koje sadrže osobne podatke, poslovne tajne i povjerljive dokumente. Ti podaci kasnije čine osnovu za ucjenu.
Tek tada započinje stvarna faza šifriranja. Kritični sustavi i skupovi podataka se šifriraju, dok se lokalne sigurnosne kopije i mehanizmi oporavka brišu ili, gdje god je to moguće, čine neupotrebljivima. INC Ransom ostavlja poruke o otkupnini u pogođenim direktorijima, koje sadrže upute za pristup komunikacijskom portalu počinitelja. Iznuda se odvija na dva načina: plaćanje za funkcionalni dekriptor i dodatna uplata za sprječavanje objave ili, navodno, brisanje podataka koji su prethodno izneseni.
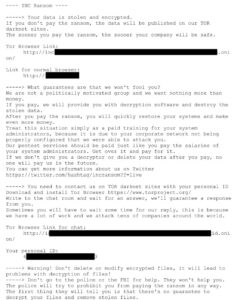
Slika: Otkupninski pismo od INC Ransom
Moguće posljedice napada ransomwarea INC
Neposredne posljedice obično utječu na dostupnost IT sustava. Poslovni procesi, proizvodnja, logistika, skrb o pacijentima ili poslovanje odvjetničkog ureda mogu se nastaviti samo u ograničenoj mjeri ili uopće ne. Ako sigurnosne kopije nisu dostupne ili su neadekvatne, vrijeme oporavka znatno se produljuje.
Uz to se postavlja i aspekt zaštite podataka. Kao rezultat iznošenja podataka, osobni podaci kupaca, pacijenata, klijenata, zaposlenika ili poslovnih partnera više nisu pohranjeni isključivo kod voditelja obrade, već su i u rukama napadača. To stvara obveze izvještavanja nadležnim tijelima za zaštitu podataka i samim ispitanicima, kao i moguću odgovornost za materijalnu i nematerijalnu štetu. U reguliranim sektorima, poput zdravstvenog sektora ili profesija obvezanih poslovnom tajnom, zahtjevi su još stroži.
Istovremeno treba uzeti u obzir i aspekt ugleda. Objava na portalu za curenje informacija, medijsko izvještavanje ili saznanje o tome među kupcima može dovesti do značajnog gubitka povjerenja. Osim IT troškova, to također rezultira gubicima zbog izgubljenih ugovora, narušenih poslovnih odnosa i povećanih troškova komunikacije.

Prevencija i spremnost: Smanjenje rizika od ransomware napada
Iako se ransomware napad nikada ne može u potpunosti isključiti, rizik se može značajno smanjiti. Kombinacija tehničkih i organizacijskih mjera je ključna.
Na tehničkoj razini dosljedna primjena zakrpa i upravljanje ranjivostima igraju ključnu ulogu. Izloženi sustavi poput VPN pristupnika, udaljenih točaka pristupa i sigurnosnih uređaja trebali bi se redovito ažurirati i ojačati. Dosljedna implementacija višefaktorske autentifikacije za administratore, vanjski pristup i kritične usluge u oblaku otežava neovlašteni pristup. Osim toga, segmentacija mreže, restriktivne dozvole (najmanje privilegije) i jasan koncept uloga i dozvola važni su za otežavanje bočne kretnje unutar mreže.
Profesionalni nadzor je jednako bitan. Moderna EDR ili XDR rješenja, centralizirana analiza dnevnika i definirani pragovi za upozorenja pomažu u otkrivanju neuobičajenih aktivnosti u ranoj fazi, kao što su masovna šifriranja, neobična kretanja datoteka ili sumnjive veze s internetom. U kombinaciji sa strategijom višerazinskog sigurnosnog kopiranja – uključujući izvanmrežne ili nepromjenjive sigurnosne kopije i redovito testirane postupke oporavka – tehnička otpornost može se značajno poboljšati.
Na organizacijskoj razini treba postojati plan za odgovor na incidente koji izričito uzima u obzir scenarije ucjenjivačkog softvera. Odgovornosti za IT, upravljanje, zaštitu podataka, pravne poslove, odnose s javnošću i osiguranje trebaju biti jasno definirane. Što su te strukture bolje pripremljene i uvježbane, to će odgovor biti uredniji u slučaju da INC Ransom doista napadne.
Pomoć od ATB.LAW
ATB.LAW Već je riješio nekoliko složenih incidenata ucjenjivačkog softvera u kojima INC Otkupnina postupali su kao skupina počinitelja. U tim operacijama usko surađujemo sa stručnim partnerima iz područja IT-a, IT sigurnosti, forenzike, odnosa s javnošću i krizne komunikacije. Iskustvo stečeno u stvarnim INC ransomware incidentima izravno se uključuje u naše savjetovanje i operativnu podršku.
Proces započinje strukturiranom početnom procjenom. U suradnji s timom za tehnički odgovor na incidente utvrđujemo koji su sustavi pogođeni, jesu li i u kojoj mjeri podaci izneseni te koja se pravna obveza trenutno primjenjuje – na primjer, prema nadzornim tijelima, ispitanicima, strukovnim tijelima ili osiguravateljima. Istovremeno pružamo podršku u uspostavljanju interne strukture za upravljanje krizama i u koordinaciji između višeg menadžmenta, IT-a, zaštite podataka, odnosa s javnošću i drugih dionika.
Ključni element naše usluge podrške INC Ransom je preuzimanje pregovora s napadačima. Komunikaciju vodimo putem chat platformi počinitelja, u činjeničnom, odmjerenom tonu i dokumentiramo svaki korak. Cilj je dobiti pouzdane informacije o opsegu podataka i tehničkim mogućnostima dešifriranja te ublažiti vremenski pritisak. Ove se pregovore provode u uskoj suradnji s upravom, IT forenzikom i, gdje je primjereno, osiguravateljima.
Svaka rasprava o isplati otkupnine prethodi detaljnom pregledu sankcija i usklađenosti. Posebno to uključuje analizu je li određena isplata INC Ransomu dopuštena u svjetlu propisa o sankcijama, financiranju protuterorizma i sprječavanju pranja novca. Pregled i osnova za odluku dokumentirani su na jasan i praćen način kako bi se osigurala transparentnost za dioničare, nadzorna tijela i osiguravatelje.
Ako uprava, nakon pažljivog razmatranja, odluči izvršiti uplatu kao krajnje sredstvo, pružamo podršku u strukturiranju i provedbi transakcije na pravno usklađen način. To uključuje, na primjer, fazne modele plaćanja (testni dekriptor, rate, uvjeti), angažman specijaliziranih pružatelja usluga za nabavu i prijenos kriptovalute te dokumentiranje cijelog procesa.
Istovremeno podržavamo istragu o zaštiti podataka. To uključuje procjenu povrede podataka, pripremu obavijesti nadležnim tijelima, sastavljanje informativnih pisama za ispitanike te suradnju s timovima za odnose s javnošću i kriznu komunikaciju u vezi s vanjskim izjavama medijima, klijentima i partnerima. Cilj je držati pravne rizike pod kontrolom, istovremeno održavajući vjerodostojnu i dosljednu komunikaciju.
Zaključak: Zašto je stručna podrška za INC Ransom ključna
INC Otkupnina je profesionalna i strateški djelujuća ransomware grupa. Ona kombinira tehničke napade, sustavnu eksfiltraciju podataka i masivan psihološki pritisak prijetnjama objavljivanja podataka. Za pogođene tvrtke, odvjetničke urede i institucije ovo predstavlja višestruku krizu u kojoj su tehnički, pravni i komunikacijski aspekti neraskidivo povezani.
Dobro organizirana organizacija s robusnim tehničkim mjerama, jasnim linijama odgovornosti i otpornom Plan za odgovor na incidente ima mnogo veću šansu za zaustavljanje napada. Ako se unatoč tome dogodi incident s INC Ransomom, stručna podrška može napraviti veliku razliku – osobito kad je riječ o pregovorima, procjeni mogućnosti djelovanja i provedbi odabrane strategije u skladu sa zakonom.
Kao Odvjetnici za kibernetički kriminal specijalizira se za Odgovor na incident Pružamo vam sveobuhvatnu podršku – pravno utemeljenu, brzu i učinkovitu. Za daljnje informacije i personalizirane savjete, molimo kontaktirajte Roman Taudes Dostupno u bilo koje vrijeme. Molimo kontaktirajte nas na office@atb.law ili telefonom na +43 1 39 123 45.




