

Kurzüberblick
- Der Entwurf ist ein Level-2-Rechtsakt zur AMLR und wird als delegierte Verordnung der Kommission unmittelbar in allen Mitgliedstaaten gelten.
- Die öffentliche Konsultation lief bis 8. Mai 2026. Sie ist abgeschlossen.
- Art. 28 Abs. 1 AMLR sah eine Übermittlung der finalen Entwürfe an die Kommission bis 10. Juli 2026 vor.
- Die AMLR selbst gilt ab 10. Juli 2027. Bis dahin müssen Prozesse, Systeme und interne Richtlinien angepasst sein.
- Der Entwurf gilt horizontal, also für Finanzsektor und Nichtfinanzsektor gleichermaßen.
Wo der Entwurf im Rechtsrahmen steht
Das EU-Geldwäschepaket aus dem Jahr 2024 besteht aus drei Bausteinen: der AMLR als unmittelbar anwendbarer Verordnung, der Richtlinie (EU) 2024/1640 (AMLD6) und der AMLA-Verordnung (EU) 2024/1620. Die AMLR verlagert die materiellen Pflichten der Verpflichteten von der nationalen Umsetzungsebene auf die Verordnungsebene. Damit entfällt der bisherige Spielraum, den das österreichische FM-GwG, die Gewerbeordnung, die Rechtsanwaltsordnung und die Notariatsordnung bislang ausgefüllt haben (zu Geldwäsche in Österreich – Verteidigung bei bei Verdacht oder Anklage – siehe hier).
Die AMLR bleibt allerdings an vielen Stellen abstrakt. Genau hier setzt Art. 28 Abs. 1 AMLR an. Die Bestimmung verpflichtet AMLA, technische Regulierungsstandards zu entwickeln, die festlegen:
- welche Informationen für die normale, die vereinfachte und die verstärkte Sorgfaltspflicht zu erheben sind,
- welche Risikofaktoren Aufsichtsbehörden bei der Ausnahme bestimmter E-Geld-Instrumente zu berücksichtigen haben,
- welche verlässlichen und unabhängigen Informationsquellen zur Identitätsüberprüfung herangezogen werden dürfen,
- welche Attribute elektronische Identifizierungsmittel und qualifizierte Vertrauensdienste aufweisen müssen.
Praktisch bedeutet das: Der Level-2-Text bestimmt den Prüfmaßstab, an dem die Aufsicht die Compliance-Praxis messen wird.
Die Entstehungsgeschichte erklärt den Inhalt
Der Entwurf ist keine Neuschöpfung. Die Kommission hatte die EBA am 12. März 2024 im Wege eines Call for Advice mit der Vorarbeit beauftragt. Die EBA führte eine dreimonatige Konsultation und eine öffentliche Anhörung durch, an der nach Angaben von AMLA mehr als 600 Interessenträger teilnahmen. 170 schriftliche Stellungnahmen flossen in die Überarbeitung ein. Am 30. Oktober 2025 übermittelte die EBA ihre Antwort samt RTS-Entwurf.
Parallel richtete die Kommission eine Untergruppe ihrer Expertengruppe zu Geldwäsche und Terrorismusfinanzierung ein, die den Nichtfinanzsektor abdeckte. Deren Arbeit ging im September 2025 an AMLA über.
AMLA hat den EBA-Text weitgehend übernommen und nur punktuell geändert. Das ist bewusst so gewählt. Im Konsultationspapier begründet AMLA dies mit Kontinuität, dem bereits erzielten Konsens unter den Aufsichtsbehörden und dem Ziel einer zügigen Verabschiedung. AMLA hat den EBA-Entwurf zusätzlich in einer Fassung mit nachverfolgten Änderungen veröffentlicht.
Für die Praxis folgt daraus ein wichtiger Punkt: Die inhaltliche Richtung des künftigen Level-2-Rechts ist bereits erkennbar. Wer erst auf den finalen Text wartet, verliert Vorbereitungszeit.
Ein Regelwerk für alle Verpflichteten
AMLA hat geprüft, ob getrennte Standards für den Finanz- und den Nichtfinanzsektor sinnvoll wären. Die Behörde hat sich dagegen entschieden.
Das Argument lautet, dass sich Sorgfaltspflichten nicht nach Branche unterscheiden, sondern nach Risiko. Das Verständnis einer Eigentums- und Kontrollstruktur ändert sich nicht dadurch, ob eine Bank oder ein Immobilienmakler prüft. Zwei getrennte Regelwerke hätten nach Einschätzung von AMLA zu Fragmentierung, doppelten Compliance-Kosten für sektorübergreifend tätige Unternehmen und langsameren Anpassungen geführt.
Der Entwurf enthält daher horizontale Regeln, ergänzt um wenige sektorspezifische Bestimmungen, etwa zu Sammelkonten von Kreditinstituten und zur Anteilsdistribution durch Organismen für gemeinsame Anlagen.
Für Österreich ist das besonders relevant. Die AMLR erweitert den Kreis der Verpflichteten deutlich. Erfasst werden künftig unter anderem Crowdfunding-Dienstleister, Betreiber von Investmentmigrationsprogrammen, Fußballvereine und Fußballagenten, Kreditvermittler für Hypothekar- und Verbraucherkredite, nichtfinanzielle gemischte Holdinggesellschaften sowie Anbieter von Kryptowerte-Dienstleistungen. Viele dieser Adressaten treffen erstmals vollumfängliche Sorgfaltspflichten und werden nun unmittelbar an einem europäisch vereinheitlichten Maßstab gemessen.
Sechs Punkte, die in der Praxis Aufwand auslösen
1. Identifizierungsdaten werden granularer
Der Entwurf legt fest, welche Angaben konkret zu erheben sind. Bei natürlichen Personen sind sämtliche Vor- und Nachnamen laut Ausweisdokument zu erfassen, bei juristischen Personen der registrierte Name und zusätzlich der abweichende Handelsname. Adressangaben folgen einer definierten Struktur mit Ländername oder ISO-3166-Code. Der Geburtsort ist mindestens mit dem Staat anzugeben, weitergehende Angaben im Ausweisdokument sind zu übernehmen. Zu erheben sind sämtliche Staatsangehörigkeiten oder gegebenenfalls Staatenlosigkeit sowie Flüchtlings- oder subsidiärer Schutzstatus.
Wer heute Freitextfelder und uneinheitliche Namensschreibweisen im Kundenstamm führt, hat hier Datenqualitätsarbeit vor sich. Diese wirkt sich unmittelbar auf die Trefferqualität beim Sanktionsscreening aus.
2. Ausweisdokumente erhalten Mindestmerkmale
Der Entwurf definiert, wann ein Dokument einem Reisepass oder Personalausweis gleichwertig ist. Verlangt werden unter anderem eine staatliche Ausstellung, Namen und Geburtsdatum, Ablaufdatum und Dokumentennummer, Lichtbild und Unterschrift sowie Sicherheitsmerkmale. Für Personen, die aus legitimen Gründen kein solches Dokument vorlegen können, sieht der Entwurf einen erleichterten Katalog vor. Ziel ist ausdrücklich die Vermeidung von finanzieller Ausgrenzung und unbegründetem De-Risking.
3. Fern-Identifizierung wird an eIDAS gekoppelt
Für Identifizierungen ohne persönliche Anwesenheit sieht der Entwurf einen Vorrang elektronischer Identifizierungsmittel nach der Verordnung (EU) Nr. 910/2014 mit den Sicherheitsniveaus „substantiell“ oder „hoch“ beziehungsweise qualifizierter Vertrauensdienste vor. Erst wenn solche Lösungen nicht verfügbar sind oder nicht vernünftigerweise erwartet werden können, dürfen andere Fernidentifizierungsverfahren eingesetzt werden. Diese müssen definierte Sicherheitsvorkehrungen erfüllen. Verpflichtete müssen der Aufsicht gegenüber begründen können, warum der Vorrangweg nicht gangbar war.
4. Register allein genügen nicht
Nach den Erwägungsgründen des Entwurfs ist die Abfrage von Zentralregistern zu wirtschaftlichen Eigentümern notwendig, aber nicht ausreichend. Der Entwurf nennt daher angemessene zusätzliche Maßnahmen, etwa die Abfrage anderer öffentlicher Register oder die Einholung von Informationen beim Kunden und aus Drittquellen.
In Österreich betrifft das die Praxis der WiEReG-Abfrage unmittelbar. Der Registerauszug bleibt ein zentraler Baustein, kann die Überprüfung aber nicht ersetzen.
5. Komplexe Strukturen erhalten eine Definition
Der Entwurf definiert komplexe Konzernstrukturen anhand einer Kombination aus mindestens drei Ebenen zwischen Kunde und wirtschaftlichem Eigentümer und weiteren Merkmalen wie Rechtsgestaltungen oder Stiftungen in einer Ebene, Registrierungen außerhalb der EU, Nominee-Strukturen oder einer Verschleierung ohne wirtschaftliche Rechtfertigung. In diesen Fällen sind ergänzende Informationen einzuholen, etwa ein Organigramm.
Bemerkenswert ist die Klarstellung zur Führungsebene: Die Identifizierung leitender Führungskräfte anstelle wirtschaftlicher Eigentümer ist nur zulässig, wenn alle möglichen Mittel ausgeschöpft wurden oder Zweifel bestehen. Die bloße Schwierigkeit bei komplexen Strukturen genügt ausdrücklich nicht.
6. Automatisierung wird zur Erwartung
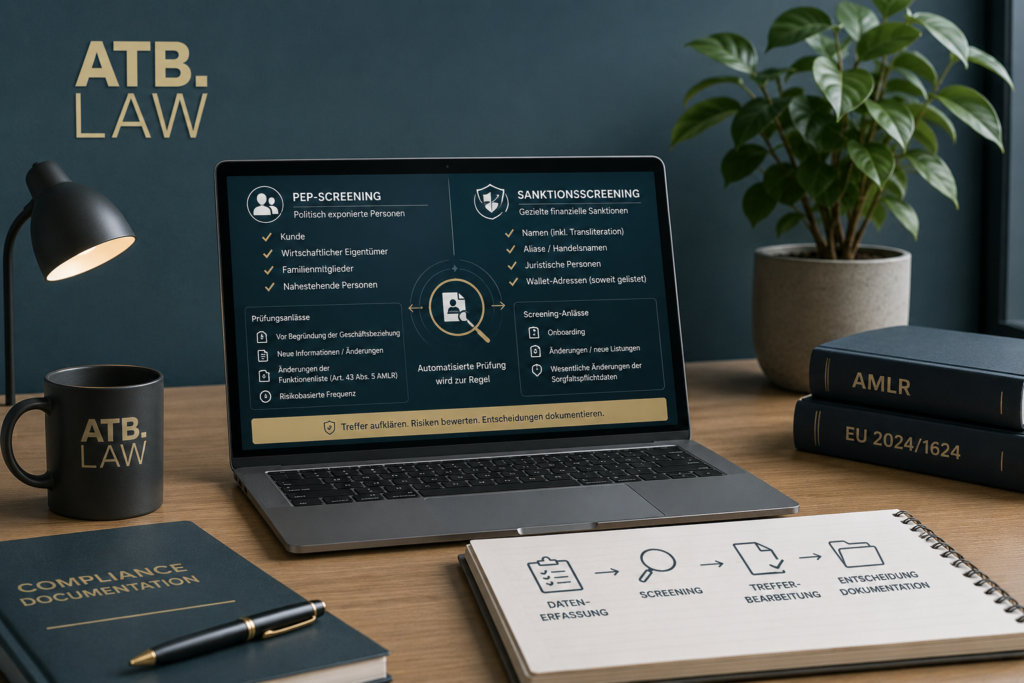
Sowohl für die Identifizierung politisch exponierter Personen als auch für das Screening gegen gezielte finanzielle Sanktionen setzt der Entwurf automatisierte Werkzeuge voraus oder eine Kombination aus Automatisierung und manueller Prüfung. Rein manuelle Prüfungen bleiben nur zulässig, wenn Größe, Geschäftsmodell, Komplexität oder Art des Geschäfts dies rechtfertigen.
Für kleinere Kanzleien, Makler und Güterhändler ist das ein Punkt mit spürbarer Kostenwirkung.
Verfahrensstand und offene Punkte
Nach dem auf der AMLA-Website geführten Überblick über die Regulierungsinstrumente, zuletzt aktualisiert am 21. Juli 2026, ist der RTS zu Art. 28 Abs. 1 AMLR mit dem Status einer abgeschlossenen Konsultation ausgewiesen. Ein finaler Bericht war zu diesem Zeitpunkt dort nicht verlinkt, anders als etwa bei anderen Mandaten. Ob und in welcher Fassung der Text bereits an die Kommission übermittelt wurde, lässt sich daraus nicht abschließend ableiten. Nach Übermittlung folgt die Annahme als delegierte Verordnung und die Veröffentlichung im Amtsblatt.
Offen ist im Entwurf zudem das Anwendungsdatum. Der Text enthält an dieser Stelle einen Platzhalter. Für Bestandskunden sieht der Entwurf eine risikobasierte Anpassung vor, längstens innerhalb der Fristen des Art. 26 Abs. 2 AMLR. Nach den Erwägungsgründen sollen die Höchstfristen von einem beziehungsweise fünf Jahren für Altkunden erst mit dem Anwendungsdatum zu laufen beginnen.
Was jetzt sinnvoll ist
- Gap-Analyse gegen den Entwurfstext. Der Entwurf ist öffentlich. Ein Abgleich der bestehenden Erhebungsfelder und Prüfschritte lässt sich bereits jetzt durchführen.
- Datenqualität im Bestand prüfen. Namensfelder, Adressstruktur, Staatsangehörigkeiten und Transliterationen bestimmen die Screening-Qualität.
- Identifizierungsstrecke bewerten. Prüfen, ob eingesetzte Fernidentifizierungslösungen eIDAS-konform sind oder ob die Begründungspflicht greift.
- Aktualisierungszyklen planen. Die Fristen des Art. 26 Abs. 2 AMLR erzeugen bei großen Kundenbeständen erheblichen Abarbeitungsbedarf.
- Interne Richtlinien und Schulungen terminieren. Der 10. Juli 2027 ist ein fixer Stichtag, kein Zielkorridor.
- Nationale Parallelentwicklung beobachten. Der Begutachtungsentwurf zu einem Wirtschaftliche Eigentümer Registergesetz 2027 zeigt, dass auch das österreichische Umfeld in Bewegung ist.
Ihr nächster Schritt
ATB.LAW begleitet Verpflichtete bei der Vorbereitung auf die AMLR und das dazugehörige Level-2-Recht. Als zertifizierte Geldwäschebauftragte prüfen wir bestehende Sorgfaltspflichtprozesse, bewerten den Anpassungsbedarf und begleiten die Umsetzung in internen Richtlinien.
Schreiben Sie uns an: Anela Blöch (bloech@atb.law) Roman Taudes (taudes@atb.law)
FAQ:
Technische Regulierungsstandards werden von der Kommission als delegierte Verordnung angenommen. Sie gelten unmittelbar in allen Mitgliedstaaten. Eine nationale Umsetzung ist nicht erforderlich.
Ab wann gelten die neuen Sorgfaltspflichten?
Die AMLR gilt ab 10. Juli 2027. Das Anwendungsdatum des RTS enthält im Entwurf noch einen Platzhalter und wird mit der Annahme durch die Kommission festgelegt.
Ändert sich für Rechtsanwälte und Notare etwas?
Ja. Die materiellen Sorgfaltspflichten ergeben sich künftig unmittelbar aus der AMLR und dem Level-2-Recht statt aus der Rechtsanwaltsordnung oder der Notariatsordnung. Der Prüfmaßstab wird detaillierter und europaweit einheitlich.
Der Entwurf behandelt die Registerabfrage als notwendig, aber nicht als hinreichend. Ergänzende angemessene Maßnahmen zur Überprüfung sind vorgesehen.
Der Entwurf verlangt automatisierte Werkzeuge oder eine Kombination mit manuellen Kontrollen. Rein manuelle Prüfungen bleiben zulässig, wenn Größe, Geschäftsmodell, Komplexität oder Art des Geschäfts dies rechtfertigen.
Bestehende Geschäftsbeziehungen sind risikobasiert nachzuziehen, längstens innerhalb der Fristen des Art. 26 Abs. 2 AMLR.