Stvarnost ransomwarea: gotovo svakodnevni napadi kao 'nova normalnost'„
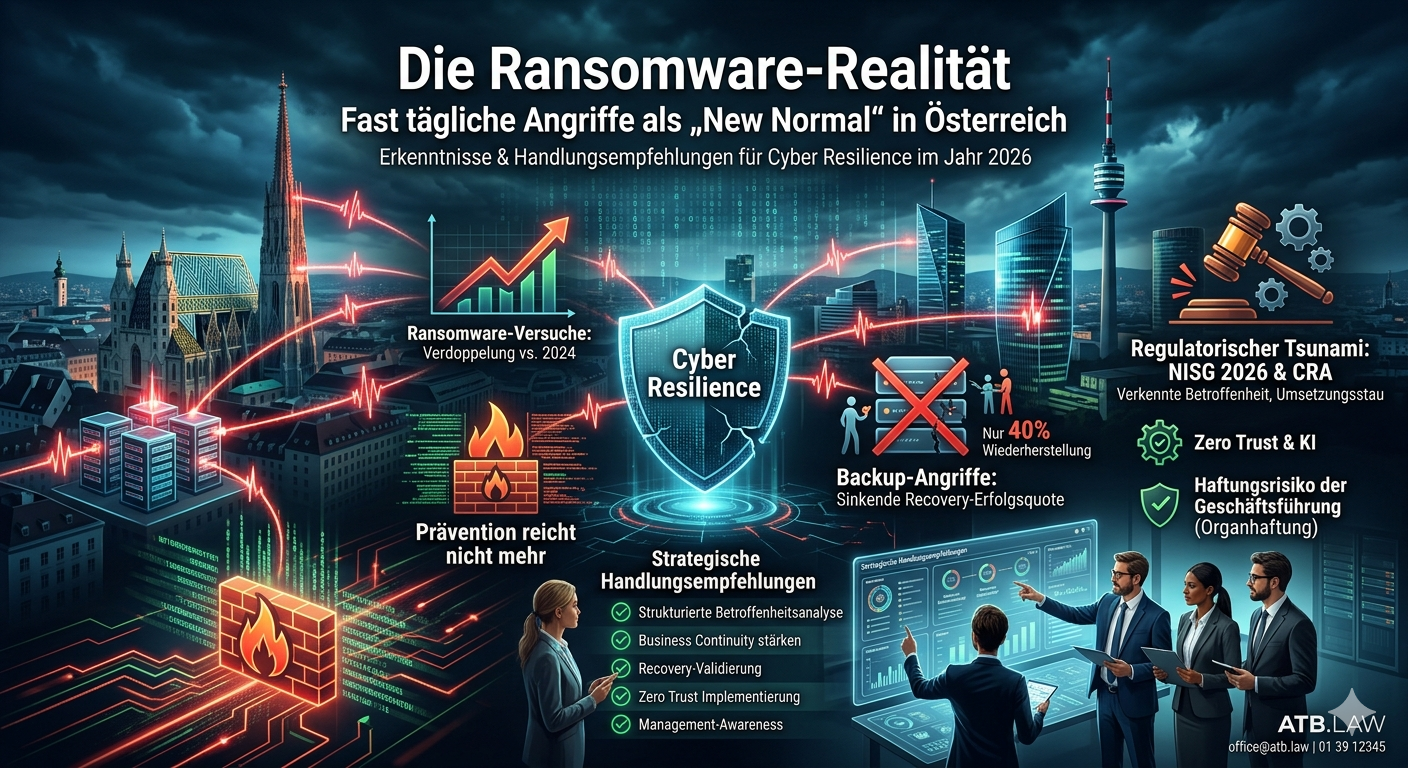
Napadači postaju sve profesionalniji. Prema najnovijem izvještaju, gotovo trećina anketiranih kompanija (28 %) izvještava da gotovo svakodnevni pokušaji ransomware napada. To je više nego dvostruko veći broj od onog za 2024. godinu..
Zašto sama odbrana više nije dovoljna
Iako 80 % kompanija uspijeva spriječiti širenje zlonamjernog softvera kroz mjere tehničke infrastrukture, ali utjecaji se približavaju. Kada se barijere probiju, posljedice su često razorne:
-
Zaustavljanje proizvodnje: Dvije trećine kompanija (66 %) ne mogu isključiti mogućnost potpunog zatvaranja koje bi trajalo nekoliko sedmica kao rezultat napada.
-
Prijetnja izvoru prihoda: Visoko automatizirana preduzeća i kompanije s proizvodnjom tačno na vrijeme posebno su ugrožene..
Pravna napomena: Iz perspektive odgovornosti direktora, razumijevanje ove prijetnje je ključno. Svaki generalni direktor koji ne osigura kontinuitet poslovanja odgovarajućim planovima za nepredviđene situacije rizikuje ličnu odgovornost u slučaju vanredne situacije, jer se dužnost pažnje povećava u svjetlu poznatih rizika.
Tehnička dilema: kada rezervna kopija postane zamka
Jedno od najuznemirujućih otkrića Deloitte Izvještaj o kibernetičkoj sigurnosti 2026 Ovo se odnosi na oporavak podataka. Sposobnost uspješnog oporavka podataka nakon enkripcije drastično je opala..
-
Stopa uspješnosti opada: Samo 40% pogođenih kompanija uspjelo je oporaviti podatke iz sigurnosne kopije; dešifriranje je bilo uspješno u samo 23% slučajeva..
-
Napad na životne linije: Moderni ransomware sada posebno cilja okruženja za rezervne kopije.. Ako je sama sigurnosna kopija šifrirana ili izbrisana, kompanija ostaje bez ičega.
-
Jaz u upravljanju: Izvještaj ističe rastuću nesigurnost hoće li rezervne kopije raditi u hitnim slučajevima.. Mnoge organizacije nemaju redovno, dokumentovano testiranje..
Za moderan Kibernetička otpornost U Austriji je stoga neophodno ulagati ne samo u 'dvorce' (prevenciju), nego i u 'vatrogasne brigade' (oporavak).
NISG 2026 i regulatorni okvir: Potcijenjena opasnost neznanja
Austrijske kompanije suočavaju se s regulatornim tsunamijem. Međutim, njihova vlastita procjena o tome u kojoj mjeri su pogođene često se izrazito razlikuje od pravne stvarnosti.
Obarasir je često pogrešno procijenjen.
Mnoge kompanije nisu sigurne da li ključne smjernice kao što su NIS2 (NISG 2026), , Zakon o kibernetičkoj otpornosti (CRA) ili Zakon o vještačkoj inteligenciji koje se na njih primjenjuju.
-
Samo 22 % kompanija klasificira sebe kao kritičnu infrastrukturu u skladu sa NIS2..
-
Na Zakon o vještačkoj inteligenciji Pogođeno je samo 27 %..
Ova nesigurnost je rizična. NISG 2026 predviđa sveobuhvatne mjere za upravljanje rizicima i stroge obaveze izvještavanja u slučaju sigurnosnih incidenata za dotične kompanije. Svako ko ne prepozna obim svoje odgovornosti propustit će važne rokove za implementaciju i riskirati teške kazne..
Implementacioni backlog za NIS2
Od kompanija koje su svjesne utjecaja na njih, samo 23 % su dovršile sve pripreme. Više od polovine je još uvijek u fazi implementacije.. S obzirom na složenost ovih projekata, ovo je znak upozorenja za Austriju kao poslovnu lokaciju.
Zero Trust i AI: Hype naspram neophodne strategije
Izvještaj također ispituje tehnološke pristupe koji će biti ključni za sigurnost u 2026. godini.
Zero Trust Austria: Odustajanje od bezrezervnog povjerenja
Princip "Nikada ne vjeruj, uvijek provjeravaj" se uspostavlja. Broj kompanija koje nikada nisu bile pogođene Nulti povjerenje ...se prepolovila u roku od dvije godine. Trenutno 35 % kompanija već provodi strategije nultog povjerenja.. Prednost: Zero Trust ne samo da smanjuje rizik, već i složenost kroz standardizirane procese pristupa..
Vještačka inteligencija u kibernetičkoj sigurnosti: dvosečni mač
Vještačka inteligencija (AI) već igra ključnu ulogu u sigurnosti u 11,1% kompanija.. Najčešće se koristi za otkrivanje phishinga (52 %) i u obuci za podizanje svijesti (57 %). Istovremeno, međutim, napadači također koriste umjetnu inteligenciju kako bi pojačali svoje napade i kreirali phishing e-mailove koji su gotovo neprepoznatljivi od pravih.. Upotreba AI stoga mora biti pažljivo razmotrena i fazno integrisana u postojeći okvir upravljanja..
Resursna zamka: rastući pritisak dok budžeti ostaju stagnantni
Uprkos dramatično povećanom nivou prijetnje, 60% kompanija planira zadržati budžet za tehnologiju cyber sigurnosti na istom nivou kao i prošle godine.. Što se tiče troškova osoblja, čak 69 % ne namjeravaju povećati te troškove.
Iz pravne perspektive, ovo je problematično: ako se nivo prijetnje poveća (činjenica) i regulatorni zahtjevi porastu (zakon), statični budžet može brzo dovesti do organizacijske nemarnosti. Do 2026. godine ulaganje u kibernetičku sigurnost više neće biti 'poželjno', već poslovna nužnost za osiguranje opstanka kompanije..
Strateške preporuke za austrijske kompanije
Kako bi se odgovorilo na izazove Izvještaj o kibernetičkoj sigurnosti 2026 Da biste se s time nosili, preporučujemo sljedeće korake:
-
Strukturirana analiza utjecaja: Molimo vas da odmah provjerite da li vaša kompanija spada u obuhvat NISG 2026, , Zakon o kibernetičkoj otpornosti ili Zakon o vještačkoj inteligenciji padovi. Ne oslanjaj se na svoj unutrašnji osjećaj..
-
Jačanje upravljanja kontinuitetom poslovanja (BCM): Pretpostavimo da će napad biti uspješan. Izradite robusne planove za nepredviđene situacije i provodite redovne stolne vježbe..
-
Validacija oporavka: Testirajte svoje sigurnosne kopije. Osigurajte da oporavak vaših podataka radi čak i ako su primarni sistemi kompromitovani..
-
Implementacija Zero Trust pristupa: Počnite s postepenom implementacijom arhitekture nultog povjerenja kako biste spriječili napadače u bočnom kretanju unutar vaše mreže..
-
Svijest menadžmenta: Kibernetički rizici su poslovni rizici. Više rukovodstvo mora preuzeti aktivnu odgovornost za cyber otpornost i prioritetizirati budžete u skladu sa stvarnim profilom rizika.
ČPP: Često postavljana pitanja o Izvještaju o kibernetičkoj sigurnosti 2026 i NISG 2026
Ko u Austriji je pogođen NISG-om 2026?
NISG 2026 utječe na širok spektar sektora, uključujući energetiku, transport, bankarstvo, zdravstvo i digitalnu infrastrukturu, kao i sektore poput prehrane, upravljanja otpadom i proizvodnje. Klasifikacija se često zasniva na pragovima (veličina kompanije/promet). Pojedinačna procjena je neophodna.
Koje se kazne primjenjuju za kršenja NISG-a 2026?
Sankcije se temelje na okviru NIS2 EU. Kompanije se suočavaju s značajnim novčanim kaznama koje se mogu izračunati na osnovu njihovog globalnog prometa. Osim toga, sve se veći naglasak stavlja na ličnu odgovornost višeg menadžmenta.
Zašto je oporavak podataka postao teži 2026. godine?
Moderne grupe otmičara podataka djeluju na visoko profesionalan način. Oni više ne šifriraju samo poslovne podatke, već namjerno kvare sigurnosne kopije i sjenovite kopije kako bi eliminirali jedini način oporavka kompanija..
Zaključak: Otpornost nije stanje, već proces.
The Izvještaj o kibernetičkoj sigurnosti 2026: Austrija je poziv na buđenje. Visok nivo subjektivne sigurnosti koji osjeća mnogo kompanija (66 % osjeća se sigurno) Stvara oštar kontrast sa opadajućim kapacitetom oporavka i sve učestalijim napadima.
Pravna podrška za strategije cyber sigurnosti i priprema za regulatorne revizije danas su neophodne kako bi se minimizirali rizici od odgovornosti i osigurala kontinuirana egzistencija kompanije.
Trebate li podršku za pripremu za NISG 2026 ili pravnu pomoć nakon ili tokom sajber incidenta?
ATB.LAW vam može pomoći pri procjenama regulatornog utjecaja, osigurati da su vaši planovi za odgovor na incidente pravno utemeljeni i uspostaviti komunikaciju s nadležnim tijelima. Za dodatne informacije, molimo kontaktirajte Roman Taudes i njegov tim se može kontaktirati u bilo koje vrijeme na office@atb.law ili telefonom na 01 39 12345 dostupno.